
Góp ý dự thảo Luật An ninh dữ liệu, một số ĐBQH nhấn mạnh bên cạnh giải pháp kỹ thuật, cần kiểm soát chặt chẽ nhân sự được giao quản trị, vận hành và tiếp cận dữ liệu; đồng thời nâng cao trách nhiệm của các tổ chức, cá nhân tham gia xử lý dữ liệu.
Sáng 4/11, tiếp tục chương trình Kỳ họp thứ hai, Quốc hội họp phiên toàn thể tại hội trường, thảo luận về dự án Luật An ninh dữ liệu và Luật Định danh và xác thực điện tử.
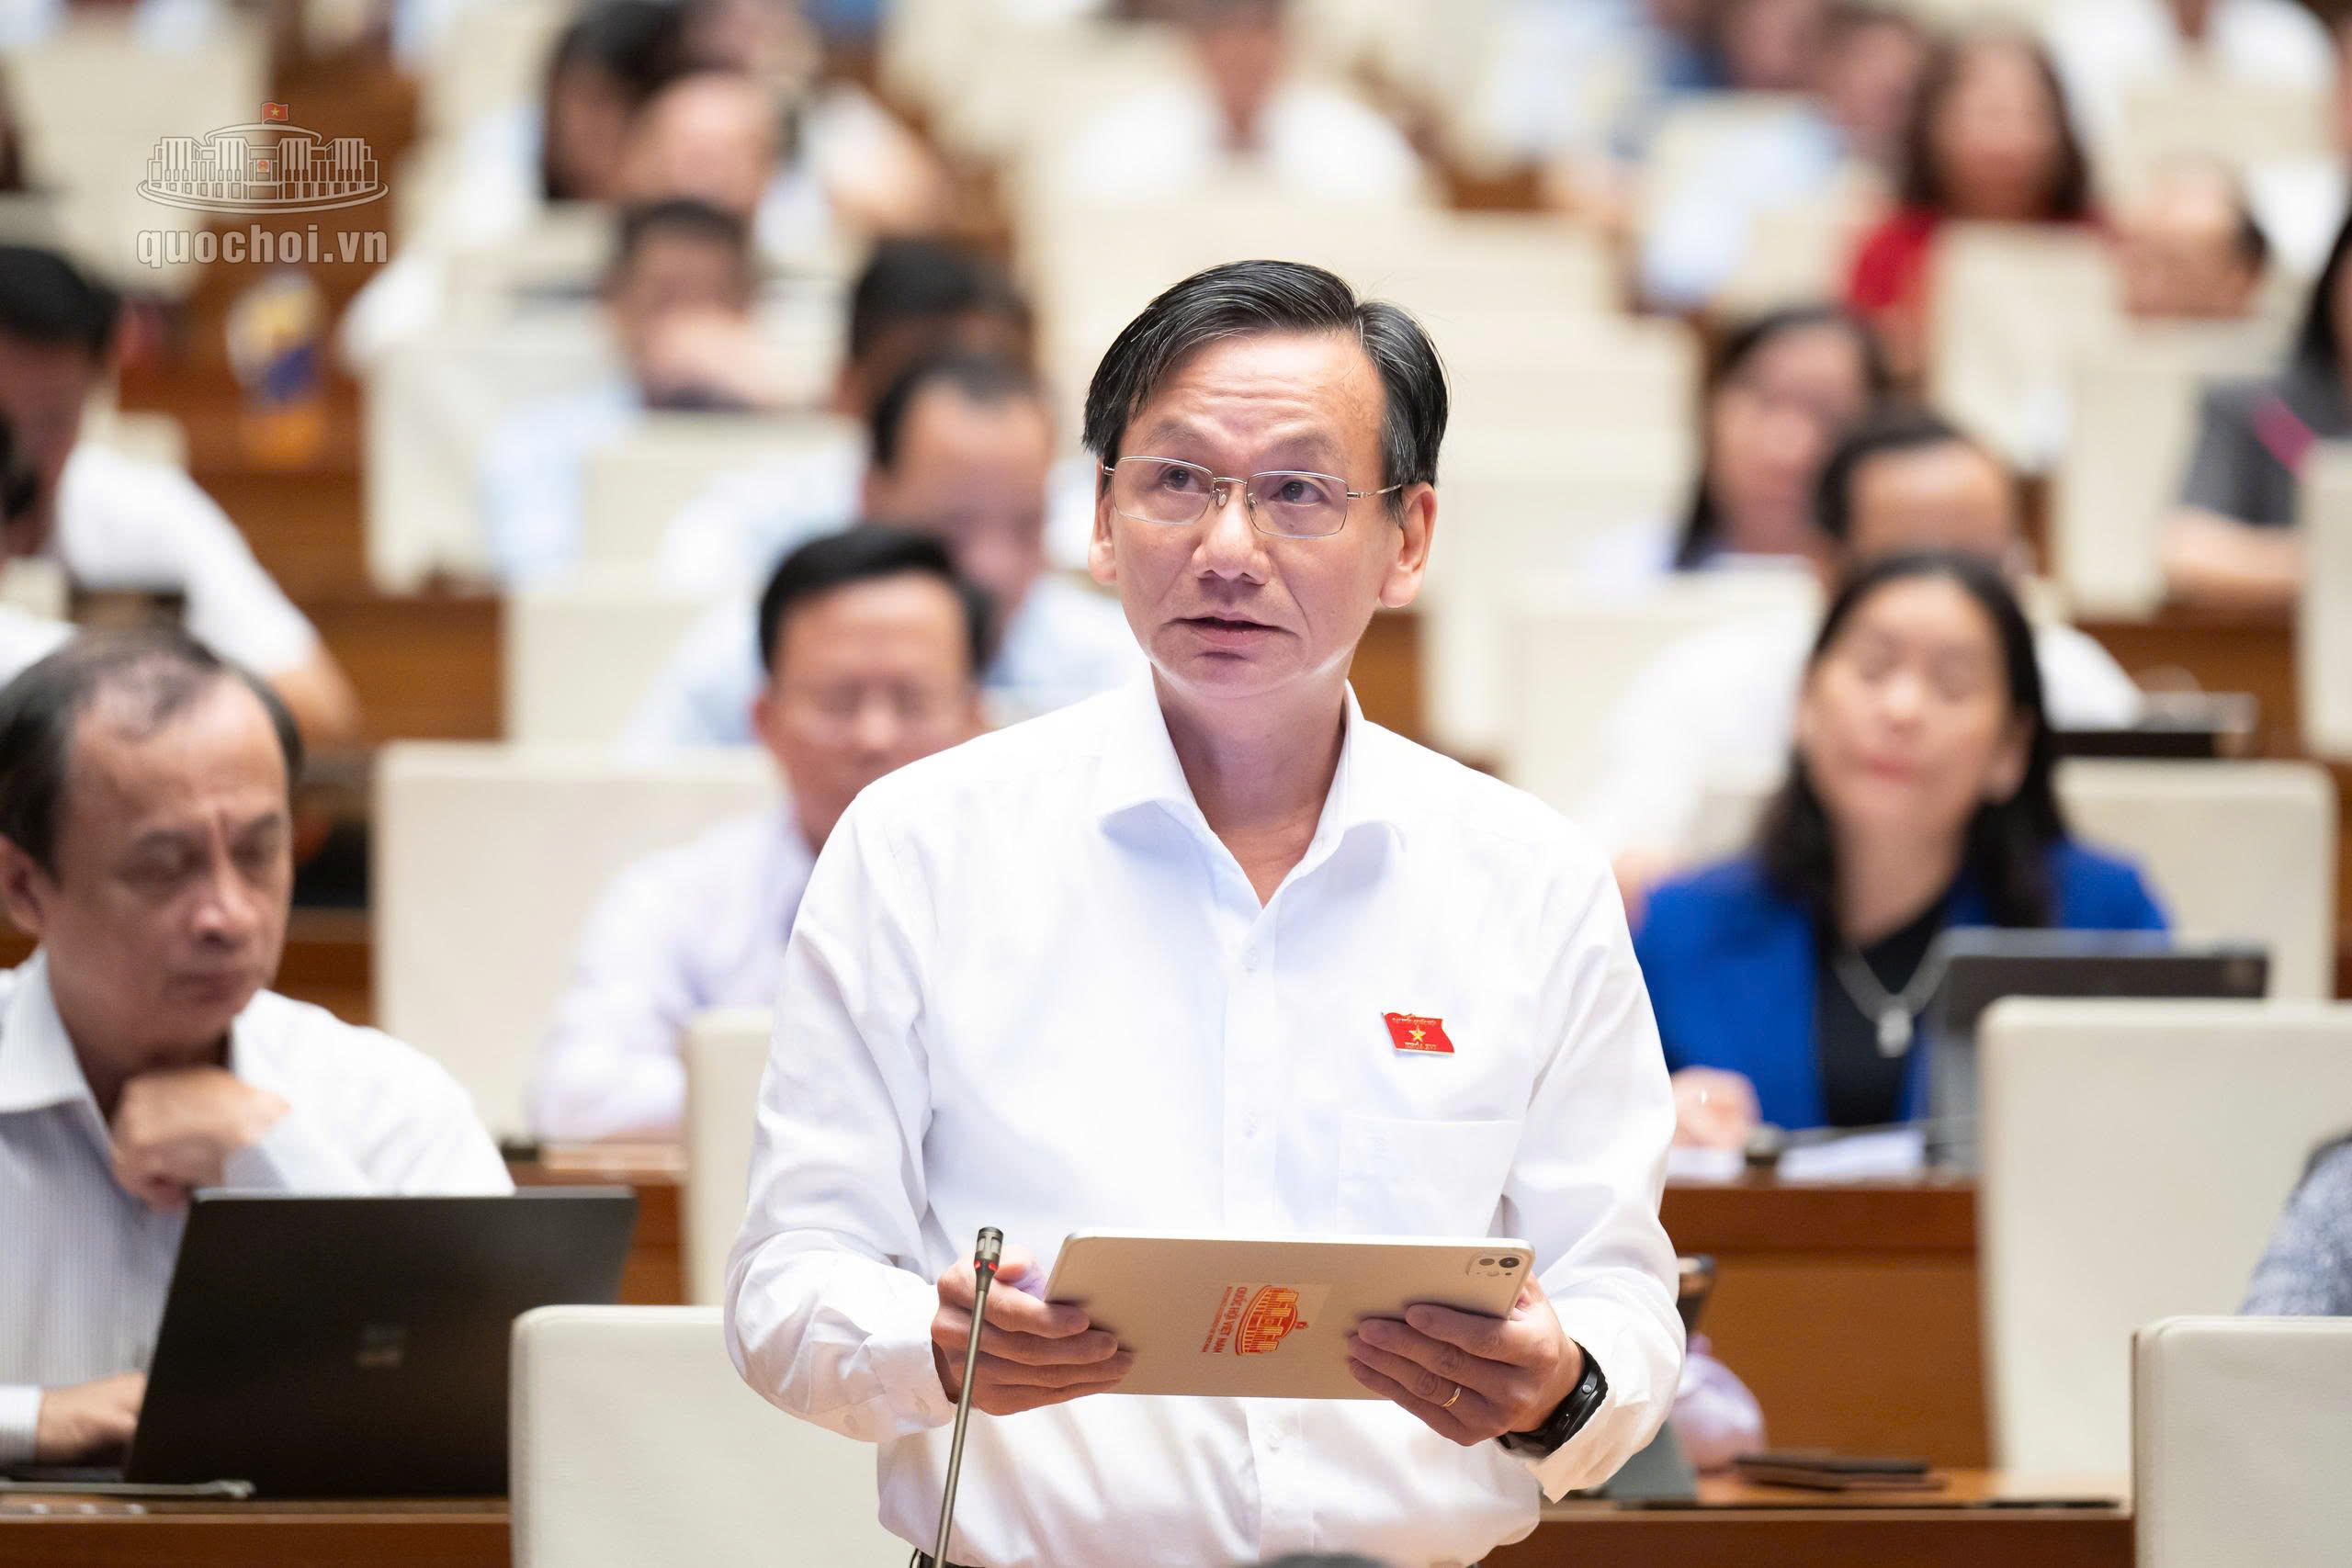
Đại biểu Đoàn Hùng Vũ (Đoàn Đồng Tháp). Ảnh: Media Quốc hội.
Thảo luận về dự thảo Luật An ninh dữ liệu, đại biểu Đoàn Hùng Vũ (Đoàn Đồng Tháp) cho rằng, bên cạnh các giải pháp kỹ thuật, yếu tố con người có vai trò đặc biệt quan trọng trong bảo đảm an ninh dữ liệu.
Trên thực tế, nguy cơ mất an toàn dữ liệu không chỉ đến từ các cuộc tấn công mạng mà còn có thể xuất phát từ việc tài khoản bị lừa lấy mật khẩu, mật khẩu yếu, quyền quản trị được cấp quá rộng hoặc hành vi sao chép dữ liệu trái phép của người có quyền truy cập.
Đại biểu cũng lưu ý nguy cơ từ nhân viên của các đơn vị cung cấp dịch vụ bên thứ ba khi được tiếp cận hệ thống nhưng chưa được giám sát đầy đủ. Vì vậy, cần có quy định cụ thể hơn về tiêu chuẩn nhân sự, trách nhiệm và cơ chế kiểm soát quyền tiếp cận dữ liệu.
Đối với nhân sự phụ trách an ninh dữ liệu tại các hệ thống cấp độ 5, đại biểu đề nghị khoản 2 Điều 24 quy định đây phải là nhân sự chuyên trách, có trình độ hoặc chứng chỉ phù hợp về an ninh thông tin. Theo đại biểu, dữ liệu cấp độ 5 có ý nghĩa đặc biệt quan trọng, liên quan đến sự an toàn, sống còn của đất nước nên cần được bảo vệ bởi đội ngũ có năng lực chuyên môn và trách nhiệm tương xứng.
Đại biểu cũng đề nghị bổ sung quy định tại Điều 10 theo hướng chủ quản dữ liệu cấp độ 5 phải tổ chức đào tạo, sát hạch đối với tất cả người tham gia xử lý, khai thác dữ liệu; người chưa đạt yêu cầu không được cấp quyền truy cập. Cùng với đó, cần tổ chức diễn tập bảo vệ dữ liệu hằng năm, trong đó có các tình huống sự cố xuất phát từ điểm yếu hệ thống và yếu tố con người.
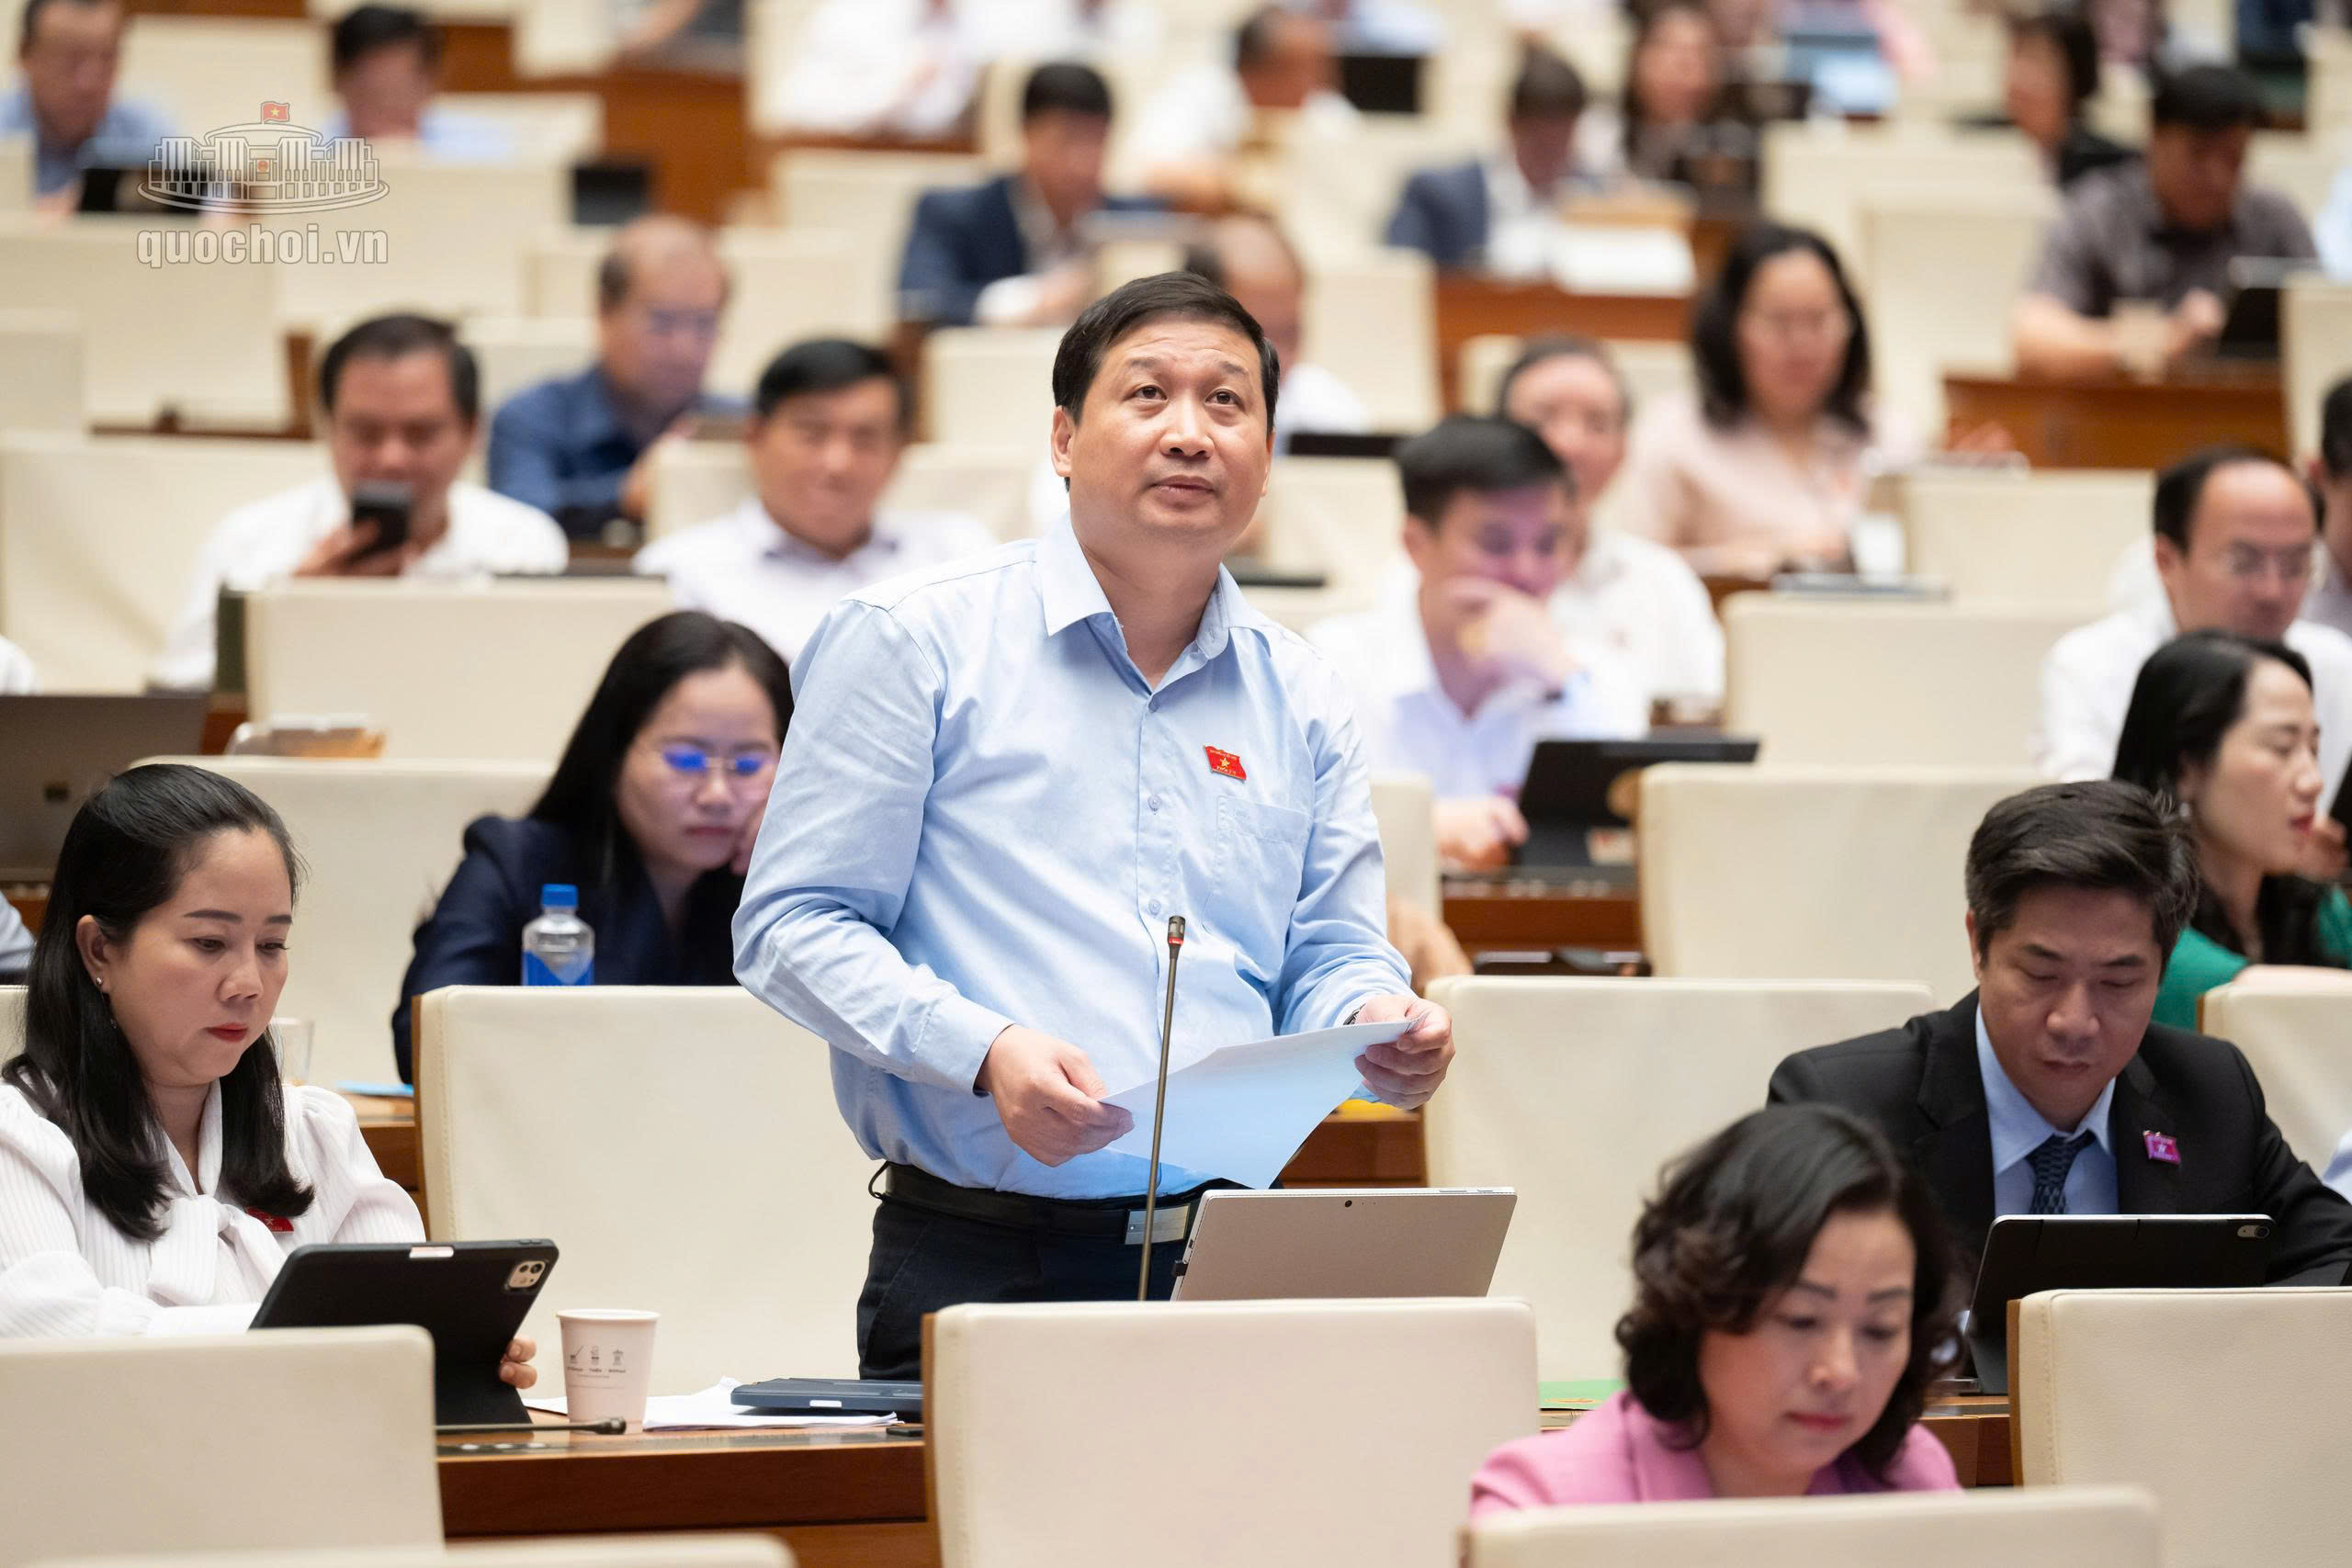
Đại biểu Ngô Sỹ Cường (Đoàn Vĩnh Long). Ảnh: Media Quốc hội.
Đối với nhân sự của đơn vị cung cấp dịch vụ bên thứ ba, đại biểu cho rằng Điều 18 đã đề cập việc giám sát truy cập từ xa và thu hồi quyền khi xảy ra sự cố, nhưng chưa quy định cụ thể về cá nhân trực tiếp tiếp cận dữ liệu.
Do đó, đề nghị bổ sung quy định yêu cầu đơn vị cung cấp dịch vụ lập danh sách nhân sự được phép tiếp cận dữ liệu khách hàng, cung cấp cho chủ quản dữ liệu khi được yêu cầu; đồng thời, từng cá nhân phải ký cam kết bảo mật và chịu trách nhiệm trực tiếp.
Cùng quan tâm đến yếu tố con người, đại biểu Ngô Sỹ Cường (Đoàn Vĩnh Long) nhấn mạnh dữ liệu là tài nguyên chiến lược, cần được bảo vệ đồng thời với việc khai thác, phát huy giá trị. Trong đó, con người là một trong những yếu tố quan trọng quyết định hiệu quả bảo đảm an ninh dữ liệu.
Đại biểu đề nghị quy định chặt chẽ hơn đối với nhân sự trực tiếp quản trị, vận hành, quản lý khóa mật mã và quyền truy cập đặc biệt tại Trung tâm dữ liệu quốc gia, các đơn vị hạ tầng dữ liệu quốc gia, nhất là đối với dữ liệu cấp độ 3, cấp độ 4.
Những người đảm nhiệm vị trí này cần đáp ứng yêu cầu về phẩm chất, đạo đức, trình độ chuyên môn và ý thức bảo mật; đồng thời phải được đào tạo, kiểm tra, giám sát thường xuyên.
Đại biểu cũng lưu ý cần phân tách nhiệm vụ, kiểm soát xung đột lợi ích, không để một cá nhân nắm giữ toàn bộ quyền quyết định và thao tác đối với dữ liệu. Đây là giải pháp nhằm hạn chế nguy cơ lạm dụng quyền truy cập, đồng thời tăng cường khả năng kiểm soát trong quá trình quản trị, vận hành hệ thống.
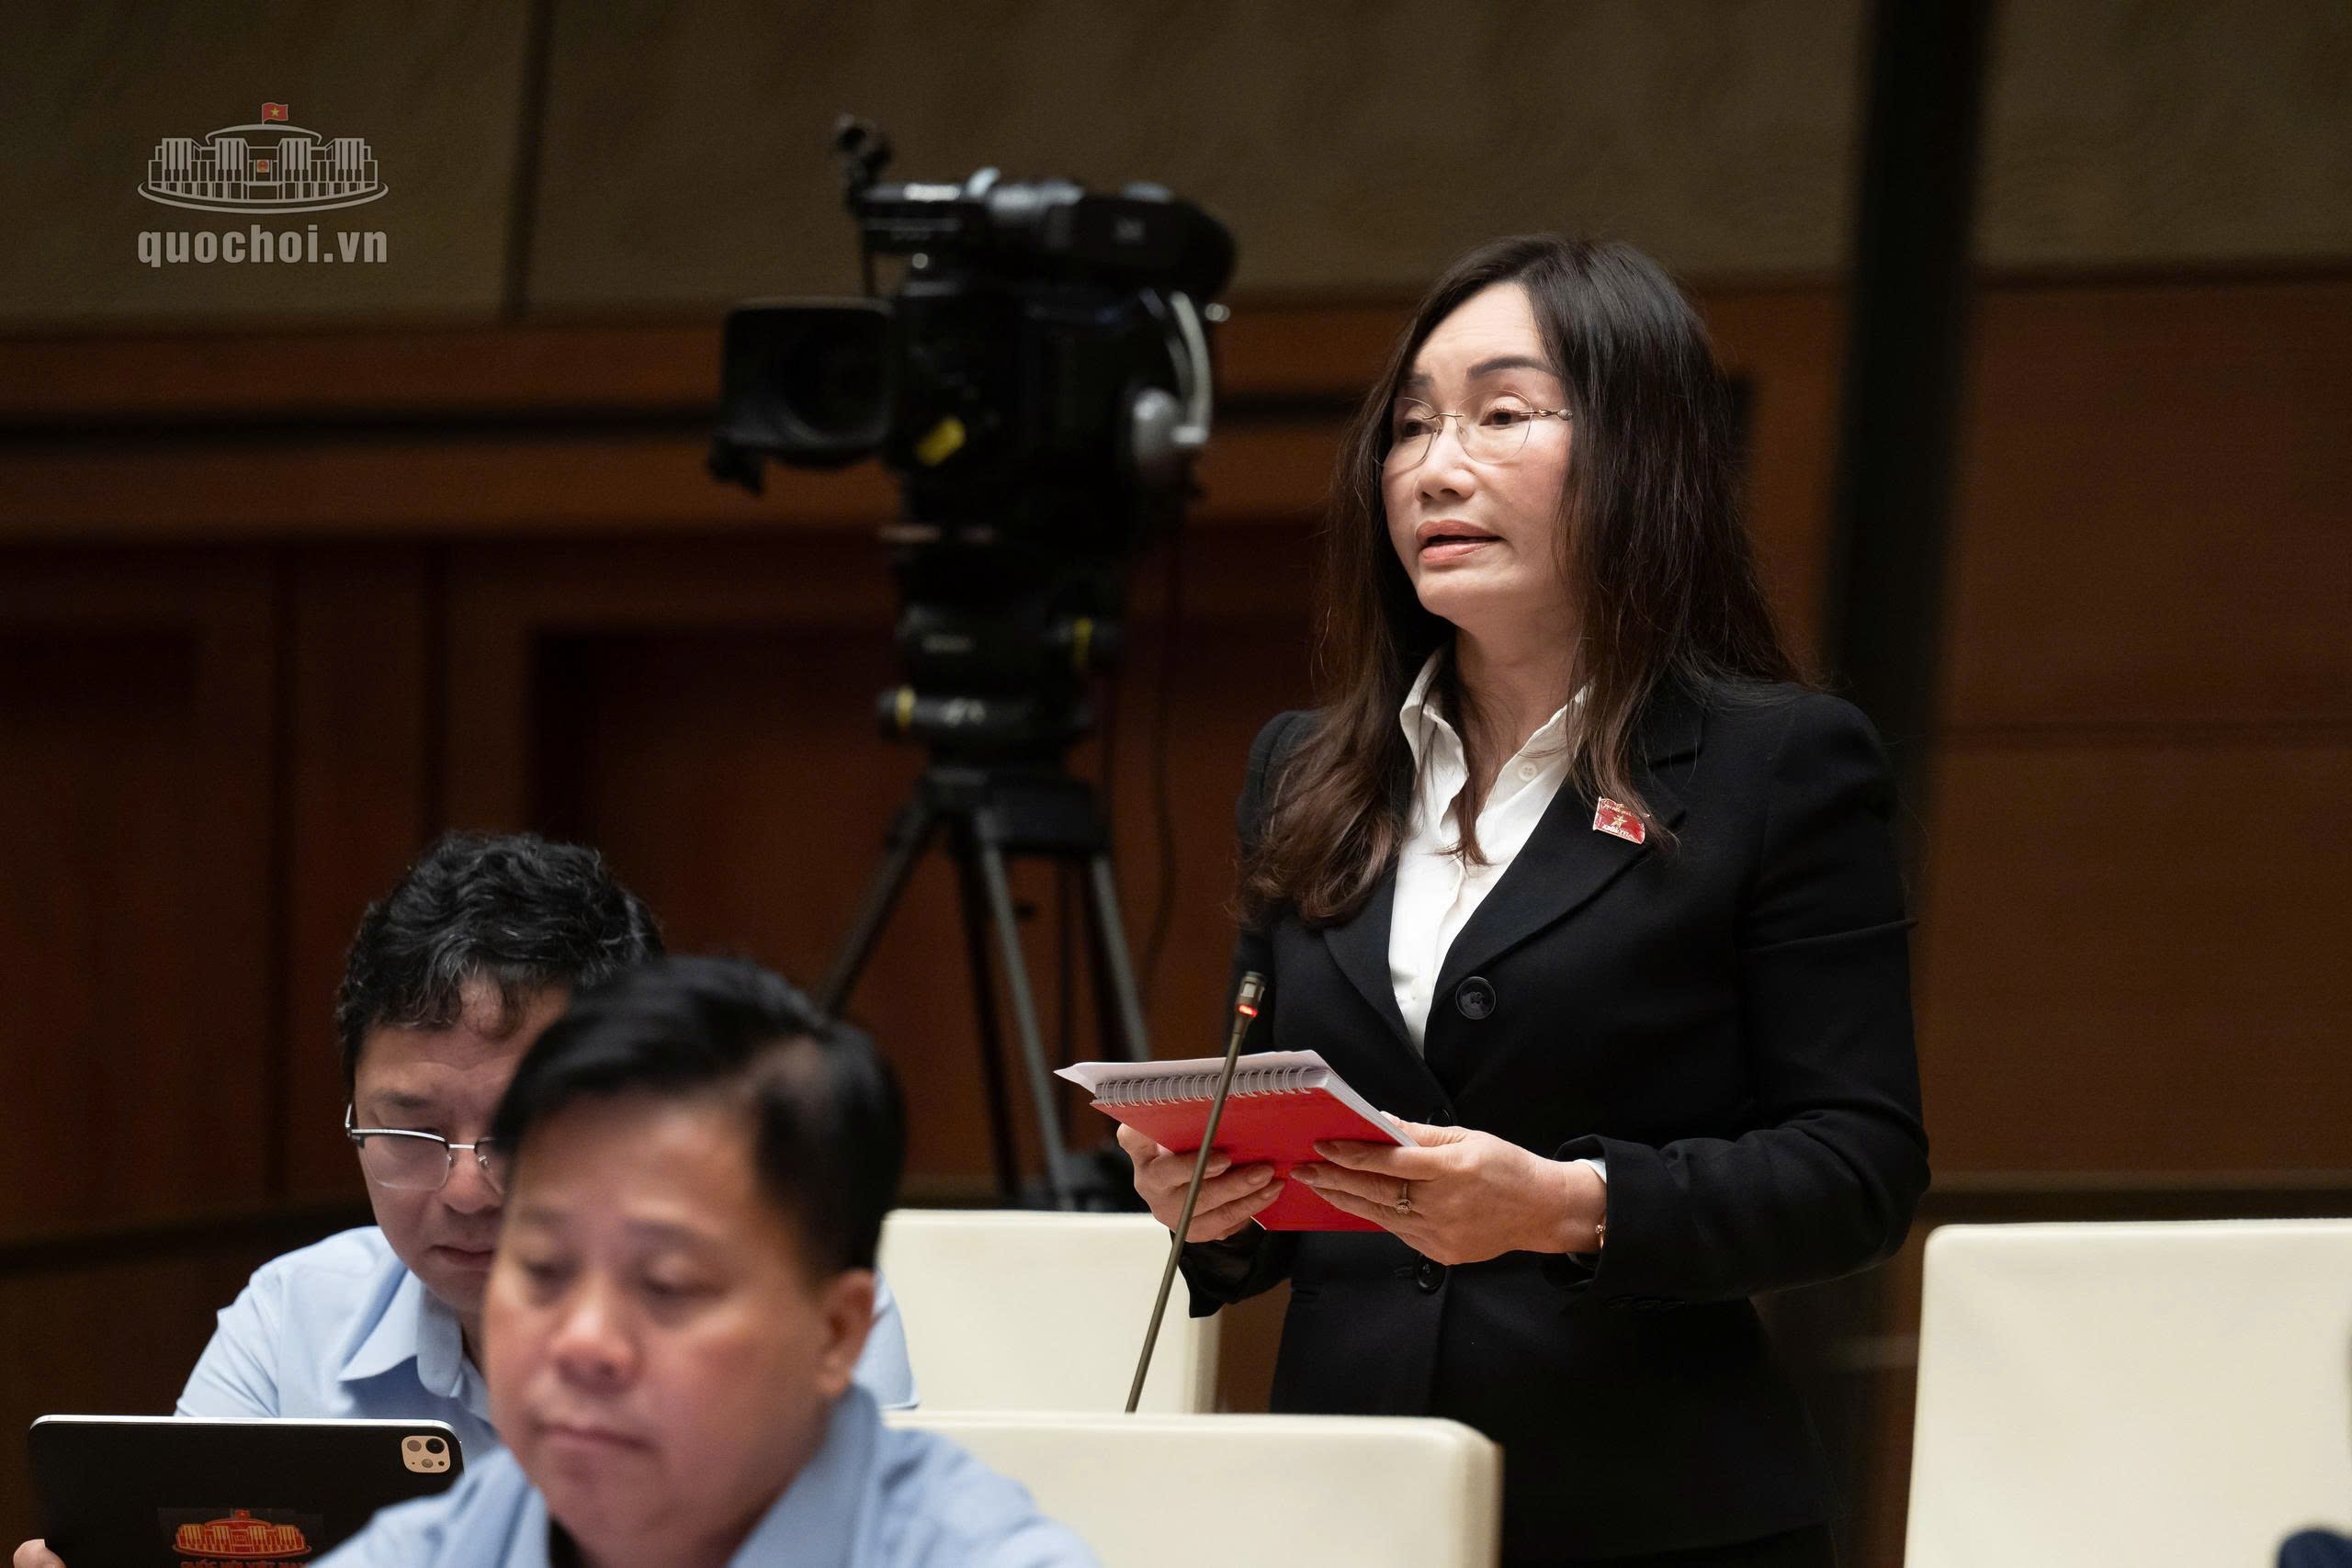
Đại biểu Phạm Thu Xanh (Đoàn Hải Phòng). Ảnh: Media Quốc hội.
Bên cạnh vấn đề nhân sự, đại biểu Ngô Sỹ Cường đề nghị hoàn thiện quy định tại Điều 9 theo hướng bảo đảm an ninh dữ liệu ngay từ đầu, xuyên suốt các khâu từ lập đề án, thiết kế, lựa chọn công nghệ, phát triển, thử nghiệm, nghiệm thu đến vận hành, nâng cấp và chấm dứt xử lý dữ liệu.
Các biện pháp bảo vệ cần được thiết lập mặc định, trong đó có giới hạn quyền truy cập, loại dữ liệu thu thập, thời gian lưu giữ và khả năng chia sẻ; trường hợp có thay đổi trọng yếu làm gia tăng rủi ro thì phải đánh giá lại.
Ở góc độ bảo vệ dữ liệu chuyên ngành, đại biểu Phạm Thu Xanh (Đoàn Hải Phòng) tập trung đề cập dữ liệu y tế, cho rằng việc bảo vệ phải gắn với an toàn người bệnh và bảo đảm hoạt động khám, chữa bệnh liên tục. Theo đại biểu, bệnh án chứa nhiều thông tin riêng tư, nhạy cảm, có thể được lưu trữ trong thời gian dài nên cần có cơ chế bảo vệ phù hợp.
Đại biểu đề nghị rà soát các quy định về chia sẻ dữ liệu phục vụ hội chẩn, chẩn đoán, điều trị và thanh toán; bảo đảm dữ liệu được mã hóa, kiểm soát và lưu vết nhưng không gây cản trở việc khai thác hợp pháp. Đồng thời, các biện pháp kỹ thuật khẩn cấp không được làm gián đoạn hoạt động cấp cứu, điều trị nội trú và những dịch vụ y tế thiết yếu.