
Cục Thuế đặt ra các giới hạn đối với việc sử dụng trí tuệ nhân tạo (AI) trong xử lý công việc, nhằm ngăn ngừa nguy cơ lộ lọt thông tin người nộp thuế và dữ liệu nhạy cảm.
Năm nhóm dữ liệu không được đưa lên AI công cộng
Quy chế An toàn thông tin cơ quan thuế được ban hành kèm Quyết định số 1225/QĐ-CT ngày 26/8/2026, có hiệu lực từ ngày ký, thay thế Quyết định số 1731/QĐ-TCT ngày 8/11/2024. Trong đó, Điều 13 quy định riêng về quản lý an toàn khi sử dụng các công cụ AI.
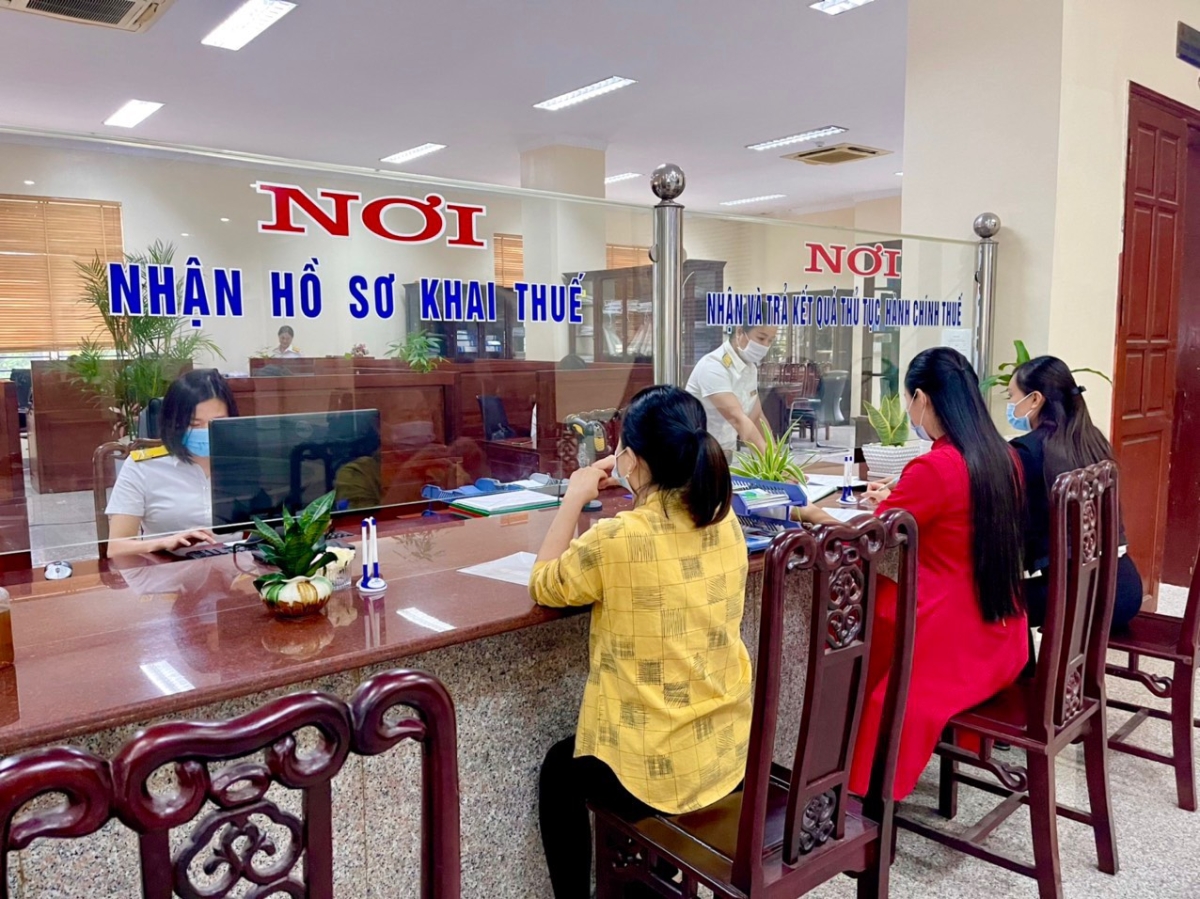
Cục Thuế đặt ra các quy định bảo mật nhằm ngăn ngừa nguy cơ lộ lọt thông tin người nộp thuế và dữ liệu nhạy cảm khi sử dụng AI. (Ảnh minh họa).
Theo Quy chế, việc sử dụng AI trong quá trình xử lý công việc phải tuân thủ các quy định về bảo vệ bí mật nhà nước, dữ liệu cá nhân và thông tin của người nộp thuế.
Đáng chú ý, khoản 2 Điều 13 nghiêm cấm nhập, tải lên hoặc chia sẻ với các công cụ AI công cộng hoặc dịch vụ AI của bên thứ ba những thông tin gồm: Bí mật Nhà nước; thông tin của người nộp thuế; dữ liệu trao đổi theo điều ước hoặc thỏa thuận quốc tế; dữ liệu cá nhân; mã nguồn, khóa mật mã, mật khẩu, chứng thư số, khóa API, thông tin xác thực hoặc các thông tin có thể ảnh hưởng đến an toàn hệ thống.
Tuy nhiên, quy định có ngoại lệ đối với trường hợp được cấp có thẩm quyền phê duyệt hoặc hệ thống AI được triển khai trong môi trường do cơ quan thuế quản lý và đáp ứng đầy đủ các yêu cầu về an toàn thông tin.
Cá nhân làm thất thoát dữ liệu phải chịu trách nhiệm
Không chỉ quy định về phạm vi sử dụng AI, Quy chế còn xác định trách nhiệm của người đứng đầu và từng cá nhân trong việc bảo vệ thông tin.
Theo Điều 31, thủ trưởng đơn vị có trách nhiệm phổ biến, quán triệt các quy định về an toàn thông tin, bảo vệ dữ liệu cá nhân và bí mật Nhà nước trên không gian mạng tới công chức, viên chức, người lao động thuộc phạm vi quản lý.
Người đứng đầu phải thường xuyên kiểm tra việc thực hiện Quy chế, chịu trách nhiệm trước pháp luật và lãnh đạo Cục Thuế về các vi phạm, thất thoát thông tin, dữ liệu mật thuộc phạm vi quản lý do không tổ chức, chỉ đạo, kiểm tra thực hiện đúng quy định hoặc để hệ thống thông tin không bảo đảm an toàn.
Đối với công chức, viên chức và người lao động, Quy chế yêu cầu tuân thủ các quy định về an toàn thông tin, thông báo những vấn đề bất thường cho đơn vị chuyên trách an toàn hệ thống thông tin.
Cá nhân phải chịu trách nhiệm trước pháp luật và lãnh đạo đơn vị về các vi phạm, thất thoát dữ liệu mật của ngành Tài chính do không tuân thủ Quy chế.
Tùy tính chất, mức độ vi phạm, cá nhân có thể bị xử lý hành chính, xử lý kỷ luật. Trường hợp gây thiệt hại về tài sản phải bồi thường theo quy định của pháp luật.
Quy chế cũng yêu cầu Cục Thuế và cơ quan thuế các tỉnh, thành phố xây dựng kế hoạch kiểm tra an toàn thông tin định kỳ hằng năm và đột xuất tại các đơn vị trực thuộc. Nội dung kiểm tra bao gồm việc tuân thủ quy định về an ninh hệ thống thông tin, an ninh dữ liệu và bảo mật thông tin đối với con người.