Tình trạng mua bán, chiếm đoạt dữ liệu cá nhân diễn biến ngày càng phức tạp. Thiệt hại do lừa đảo trực tuyến liên quan đến khai thác dữ liệu cá nhân tại Việt Nam trong năm 2025 ước tính vượt qua con số 6.000 tỷ đồng.
Mua hơn 1,1 tỷ dữ liệu cá nhân để giăng bẫy lừa
Anh Vũ Văn Quỳnh (trú ngõ 8/236 Phú Đô, phường Từ Liêm, Hà Nội) vừa rất khó chịu vừa hoang mang khi phải nhận không biết bao nhiêu cuộc gọi mời chào, làm phiền từ những nhân viên bán hàng mà anh không hề quen biết, chưa hề đặt hàng.
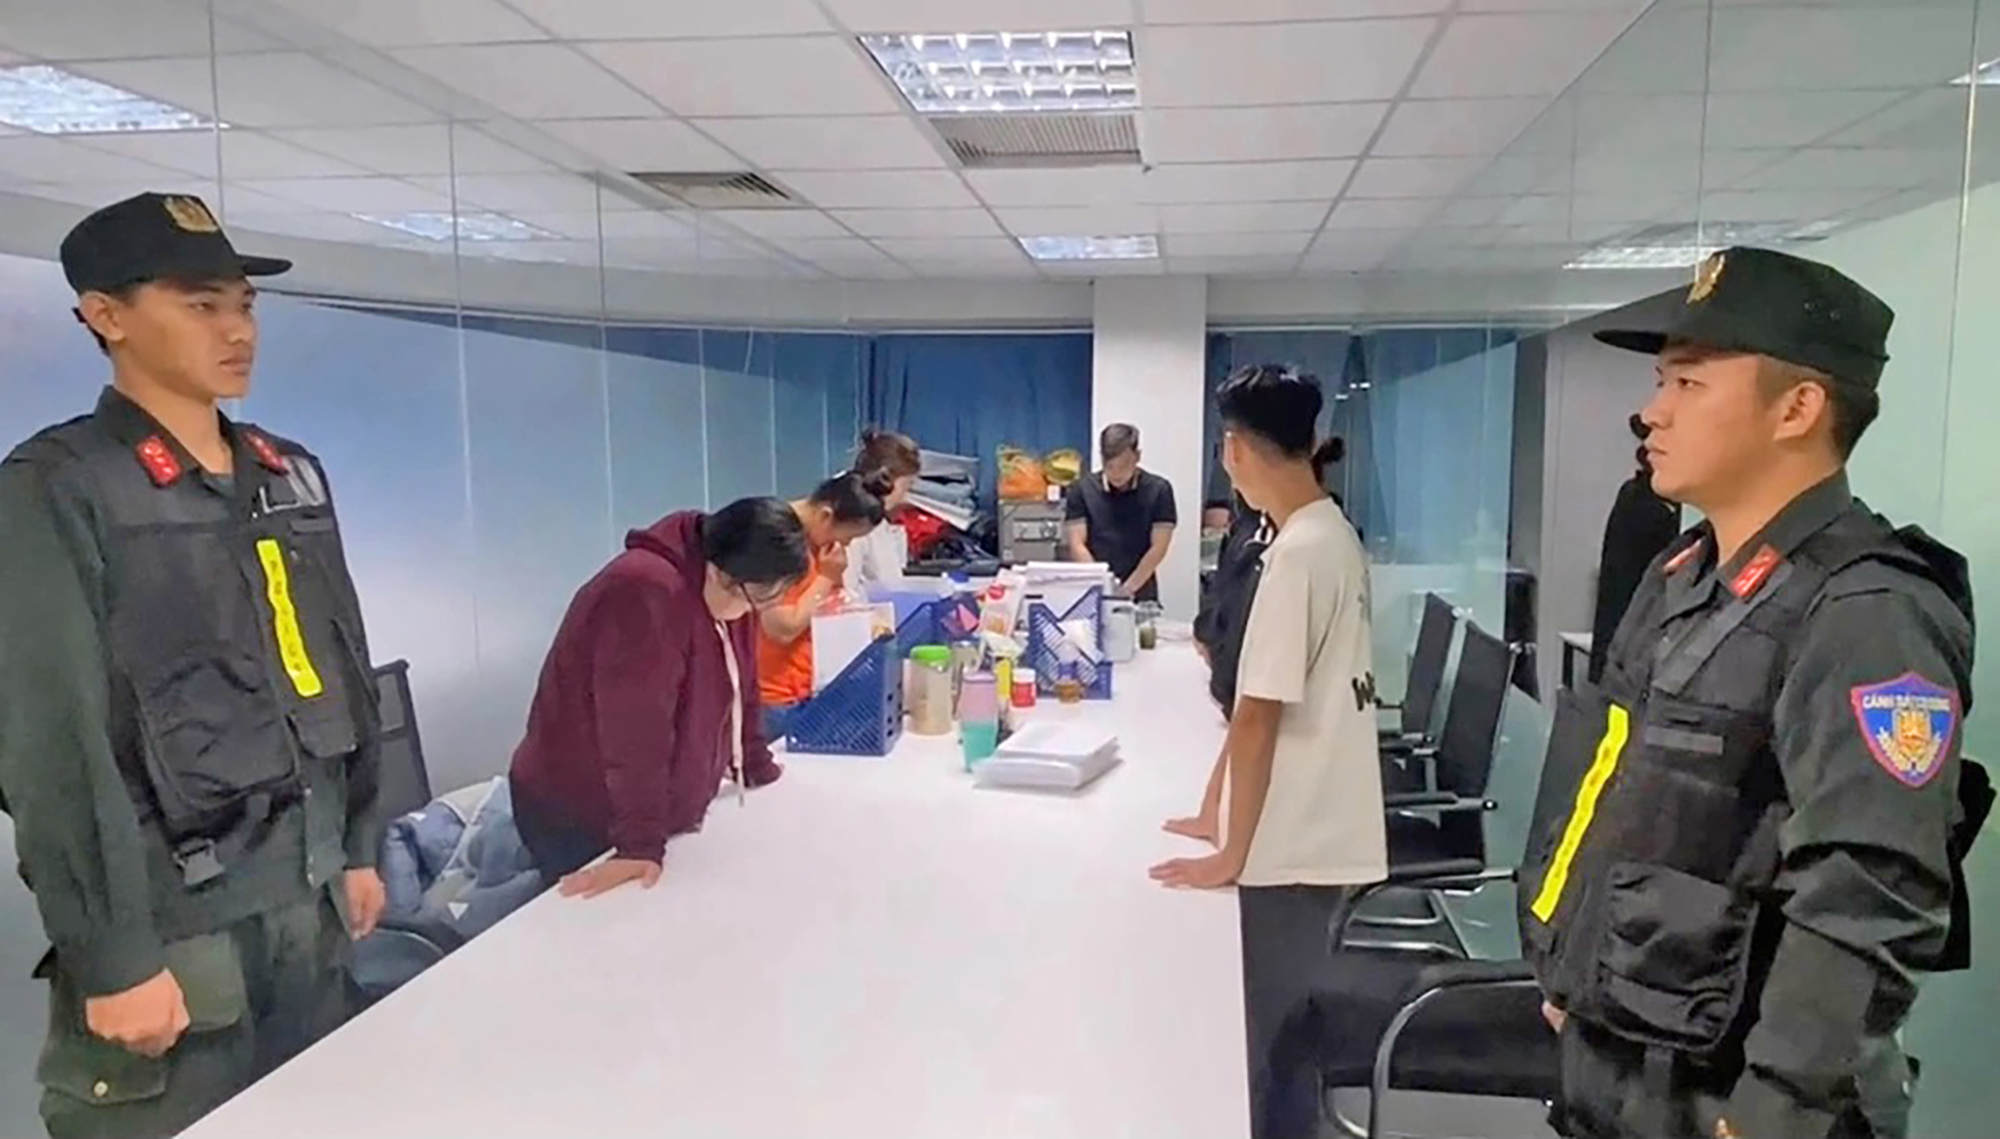
Công an khám xét 1 trong 4 công ty của đối tượng Trần Quang Đạo.
Những cuộc gọi từ số lạ đó đã gọi chính xác, đầy đủ họ tên, nơi ở và một số thông tin cá nhân của anh.
"Không ít lần tôi đã chất vấn họ lấy số điện thoại và thông tin cá nhân của tôi từ đâu, nhưng họ không trả lời. Rõ ràng dữ liệu cá nhân của tôi bằng cách nào đó đã bị lộ lọt, thu thập trái phép. Điều này rất nguy hiểm nếu rơi vào tay kẻ có mục đích xấu", anh Quỳnh nói.
Nỗi lo của anh Quỳnh không phải không có cơ sở. Một cáo trạng vừa được Viện KSND tối cao ban hành cho thấy quy mô lớn của hoạt động mua bán, khai thác dữ liệu cá nhân để phục vụ lừa đảo.
Theo cáo trạng, đầu năm 2023, Trần Quang Đạo (SN 1993, trú TP.HCM) lập 4 doanh nghiệp tại TPHCM. Để có dữ liệu khách hàng, Đạo mua lại hơn 1,11 tỷ thông tin cá nhân từ Trần Tấn Tài (SN 1996, trú TP.HCM. Tài mua giá gần 1,4 tỷ đồng và bán lại giá hơn 2,16 tỷ đồng.
Dữ liệu này được Đạo dùng để nhắm vào người lớn tuổi hay sử dụng thực phẩm chức năng. Nhân viên của Đạo được huấn luyện và giả danh cán bộ bệnh viện, trung tâm y tế gọi điện tiếp cận khách hàng.
Từ ngày 1/3/2025 - 17/6/2025, Đạo và đồng phạm thực hiện 11.143 đơn hàng lừa đảo, chiếm đoạt hơn 39,6 tỷ đồng của 5.418 bị hại. Đạo, Tài cùng 179 đồng phạm là các quản lý, nhân viên bị truy tố các tội "Lừa đảo chiếm đoạt tài sản" và "Đưa hoặc sử dụng trái phép thông tin mạng máy tính, mạng viễn thông".
Thiệt hại hàng nghìn tỷ đồng
Theo số liệu được công bố tại Hội nghị phổ biến, hướng dẫn Luật An ninh mạng và Luật Bảo vệ dữ liệu cá nhân, do Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao (nay là Cục An ninh mạng) phối hợp với Hiệp hội An ninh mạng Quốc gia (NCA) tổ chức mới đây, trong 6 tháng đầu năm 2026, các đơn vị chuyên trách phát hiện khoảng 2 triệu cảnh báo tấn công mạng.
Thượng tá Nguyễn Đình Đỗ Thi, Phó Trưởng phòng 1 (Cục An ninh mạng) cho biết, các tệp bị mua bán chứa hàng triệu thông tin chi tiết, trải dài từ họ tên, số điện thoại cho đến các dữ liệu tài chính và nhiều thông tin giá trị cao khác.
Riêng năm 2025, cơ quan chức năng phát hiện hơn 40 vụ mua bán dữ liệu cá nhân, liên quan khoảng 160 triệu bản ghi.
Theo báo cáo của Hiệp hội An ninh mạng Quốc gia (NCA), thiệt hại do lừa đảo trực tuyến liên quan đến khai thác dữ liệu cá nhân tại Việt Nam trong năm 2025 ước tính vượt qua con số 6.000 tỷ đồng. Dữ liệu bị đánh cắp trở thành "nguyên liệu" cho các vụ lừa đảo tinh vi, làm xói mòn niềm tin của người dân và gây thiệt hại nặng nề về uy tín cho các tổ chức.
Đề xuất bổ sung 2 tội danh mới
Trong bối cảnh tình trạng mua bán, chiếm đoạt dữ liệu cá nhân diễn biến ngày càng phức tạp, dự thảo Bộ luật Hình sự (sửa đổi) mới nhất đã đề xuất bổ sung 2 tội danh mới liên quan đến dữ liệu cá nhân, nhằm nâng cao hiệu quả phòng ngừa, đấu tranh với các hành vi vi phạm pháp luật.
Điểm quan trọng nhất không phải chỉ tăng mức hình phạt mà phải xây dựng được ranh giới thật rõ giữa vi phạm hành chính và tội phạm, bởi dữ liệu cá nhân có phạm vi rất rộng, trong khi mức độ nguy hiểm của hành vi rất khác nhau.
Vì vậy, các dấu hiệu định lượng như số lượng chủ thể dữ liệu bị xâm phạm, giá trị thu lợi bất chính, mức độ thiệt hại, tính chất nhạy cảm của dữ liệu và hậu quả thực tế, cần được quy định rõ ràng, tránh tình trạng hình sự hóa quá rộng hoặc áp dụng pháp luật thiếu thống nhất.
Luật sư Phạm Thị Thanh
Cụ thể, người phạm vào tội xâm phạm dữ liệu cá nhân (Điều 280) có thể bị phạt tiền từ 200 - 400 triệu đồng, phạt cải tạo không giam giữ đến 3 năm hoặc phạt tù từ 6 tháng đến 3 năm, nếu thu lợi bất chính từ 100 triệu đồng đến dưới 400 triệu đồng; gây thiệt hại từ 200 triệu đồng đến dưới 1 tỷ đồng; xâm phạm dữ liệu cá nhân cơ bản từ 10.000 đến dưới 15.000 chủ thể dữ liệu, hoặc dữ liệu cá nhân nhạy cảm từ 2.000 đến dưới 3.000 chủ thể dữ liệu.
Nếu phạm tội thuộc một trong các trường hợp sau đây, thì bị phạt tiền từ 400 triệu đồng đến 2 tỷ đồng hoặc phạt tù từ 3 - 7 năm: Có tổ chức; có tính chất chuyên nghiệp; gây thiệt hại 1 tỷ đồng trở lên; thu lợi bất chính 400 triệu đồng trở lên; làm nạn nhân tự sát…
Đối với "Tội cản trở hoạt động bảo vệ dữ liệu cá nhân" tại Điều 281, các hành vi như: Che giấu thông tin, cung cấp thông tin sai lệch về sự cố dữ liệu cá nhân hoặc thiết lập rào cản kỹ thuật trái phép nhằm vô hiệu hóa các biện pháp phòng, chống hoạt động xâm phạm dữ liệu cá nhân, đã bị xử phạt vi phạm hành chính về hành vi này hoặc đã bị kết án về tội này, chưa được xóa án tích mà còn vi phạm, thì bị phạt tiền từ 100 - 300 triệu đồng, phạt cải tạo không giam giữ đến 2 năm hoặc phạt tù từ 6 tháng đến 3 năm. Người phạm tội có thể bị phạt tù từ 3 - 5 năm nếu vi phạm có tổ chức; lợi dụng chức vụ, quyền hạn; gây hậu quả nghiêm trọng đối với 10.000 chủ thể dữ liệu trở lên…
Không chỉ xử lý người vi phạm, pháp nhân thương mại (tổ chức, doanh nghiệp) cũng có thể chịu trách nhiệm hình sự. Tùy tính chất, mức độ vi phạm, pháp nhân có thể bị phạt tiền từ 1 - 10 tỷ đồng; có thể bị đình chỉ hoạt động vĩnh viễn.
Theo Luật sư Phạm Thị Thanh (Đoàn luật sư TP Hà Nội), việc dự thảo Bộ luật Hình sự (sửa đổi) bổ sung các tội danh trên là cần thiết trong bối cảnh dữ liệu cá nhân ngày càng trở thành một loại "tài sản thông tin" có giá trị lớn, cũng như tình trạng thu thập, mua bán, chiếm đoạt, khai thác trái phép dữ liệu diễn biến phức tạp.