Góp ý Luật An ninh dữ liệu, đại biểu Lê Thị Thanh Lam (Đoàn Cần Thơ) thống nhất với sự cần thiết ban hành.
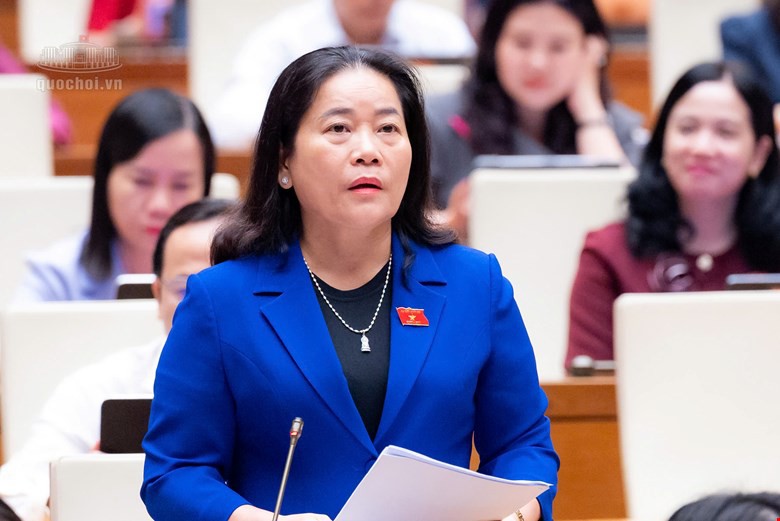
Đại biểu Lê Thị Thanh Lam (Đoàn Cần Thơ) phát biểu sáng 4/11. (Ảnh: Media Quốc hội).
Theo đại biểu, báo cáo kinh tế - xã hội của Chính phủ ghi nhận VNeID đã trở thành kênh giao tiếp chủ yếu và xác định năm 2027 sẽ liên thông các cơ sở dữ liệu, không yêu cầu người dân cung cấp lại thông tin đã có. Hướng đi đã rõ, vấn đề là xây dựng khuôn khổ tổ chức thực hiện đồng bộ, an toàn.
Nghiên cứu dự thảo Luật, vị đại biểu là Phó Trưởng đoàn ĐBQH thành phố Cần Thơ tham gia 3 nội dung.
Tại Điều 4 về nguyên tắc bảo vệ an ninh dữ liệu, đề nghị bổ sung một khoản: "Hệ thống số của cơ quan Nhà nước phục vụ người dân phải được triển khai trên nền tảng dùng chung đã được đánh giá an ninh, hạn chế phát sinh hệ thống riêng lẻ kết nối vào Cơ sở dữ liệu quốc gia".
Tại khoản 6 Điều 4 về nguyên tắc một nội dung rủi ro chỉ đánh giá một lần, đề nghị bổ sung "Kết quả đánh giá nền tảng dùng chung được công nhận, sử dụng lại cho các ứng dụng chạy trên đó".
Theo đại biểu, qua báo cáo thẩm tra của Ủy ban Quốc phòng, An ninh và Đối ngoại, năm 2025, Việt Nam ghi nhận khoảng 552.000 lượt tấn công mạng; có khoảng 300 vụ rao bán với hơn 1,7 triệu bản ghi dữ liệu. Qua kiểm tra 7 bộ, ngành, địa phương kết nối Cơ sở dữ liệu quốc gia về dân cư, đã phát hiện 1.315 lỗ hổng bảo mật nghiêm trọng.
Nêu thực tế, bà Lam cho biết một người dùng điện thoại dung lượng ít, bộ nhớ nhỏ nhưng phải cài đặt nhiều ứng dụng như: Định danh điện thoại VNeID, bảo hiểm xã hội, ứng dụng thuế, ứng dụng giao thông, quản lý giấy tờ, ứng dụng điện, nước, bản đồ... Từ đó thông báo đến liên tục, tin tuyên truyền, tin nhắn và lẫn cả báo cáo về hồ sơ, thời hạn, quyền lợi cá nhân. Nhiều thông tin thì người dân sẽ không đọc và bỏ sót những thông tin quan trọng nhất.
Điều đó cho thấy, càng nhiều hệ thống trùng lặp cùng kết nối vào dữ liệu của người dân thì càng nhiều điểm phải bảo vệ.
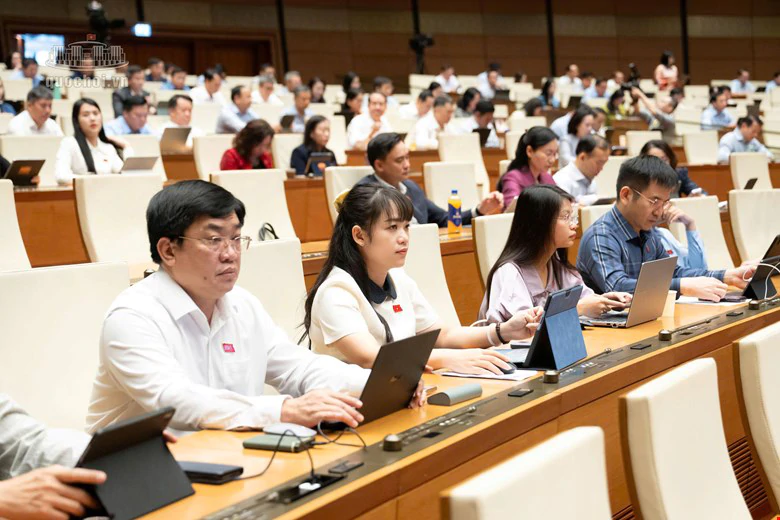
Các đại biểu tham dự phiên thảo luận ở hội trường về dự án Luật An ninh dữ liệu, dự án Luật Định danh và xác thực điện tử. (Ảnh: Media Quốc hội).
Về cấp độ an toàn an ninh dữ liệu tại Điều 8, đại biểu cho rằng phân loại cấp độ rủi ro là công cụ quan trọng để xác định mức độ bảo vệ dữ liệu. Tuy nhiên, rủi ro dữ liệu không chỉ phụ thuộc vào dữ liệu mà còn phụ thuộc vào khối lượng, khả năng liên kết, mục đích sử dụng, mức độ tập trung và khả năng gây hậu quả khi xâm phạm.
Bà Lam nhấn mạnh, một dữ liệu riêng lẻ có thể không nhạy cảm, nhưng khi liên kết với nhiều nguồn khác có thể làm phát sinh nguy cơ nhận diện, suy luận thông tin và gây ảnh hưởng lớn đến cá nhân, tổ chức. Vì vậy, nếu tiêu chí phân loại không cụ thể, việc đánh giá có thể thiếu thống nhất giữa các cơ quan, doanh nghiệp.
Tại Điều 22 về trách nhiệm báo cáo sự cố, đề nghị bổ sung quy định: Khi dữ liệu cá nhân bị lộ lọt, chủ quản dữ liệu phải thông báo kịp thời cho người bị ảnh hưởng kèm hướng dẫn phòng tránh lừa đảo, bảo đảm thống nhất với Luật Bảo vệ dữ liệu cá nhân.
"Người dân cần biết dữ liệu của mình bị lộ để tự bảo vệ mình", bà Lam nói.
Theo đại biểu, thực tế, không ít người nhận được cuộc gọi, tin nhắn lừa đảo đọc đúng họ tên, số căn cước, đúng giọng nói và cả khuôn mặt của người thân. Vì vậy, đề nghị Chính phủ chỉ đạo rà soát các ứng dụng phục vụ người dân, dịch vụ nào tích hợp lên nền tảng dùng chung, dịch vụ nào chỉ cần kết nối, chia sẻ dữ liệu; tránh đầu tư trùng lặp, tốn kém chi phí vận hành; quan tâm người dân dùng điện thoại cấu hình thấp và ở vùng khó khăn.
Chỉ đạo các cơ quan thực hiện nghiêm việc không yêu cầu người dân nộp lại thông tin đã có. Các ngành phối hợp phân loại thông báo, ưu tiên gửi qua VNeID những thông tin về hồ sơ hành chính, thời hạn giải quyết và quyền lợi của người dân.
"Vấn đề bảo vệ dữ liệu và phục vụ người dân là để người dân thuận tiện hơn, ít ứng dụng trùng lặp, ít đầu mối nắm dữ liệu thì dữ liệu an toàn hơn và người dân cũng bớt vất vả hơn", đại biểu Lê Thị Thanh Lam, nhấn mạnh.
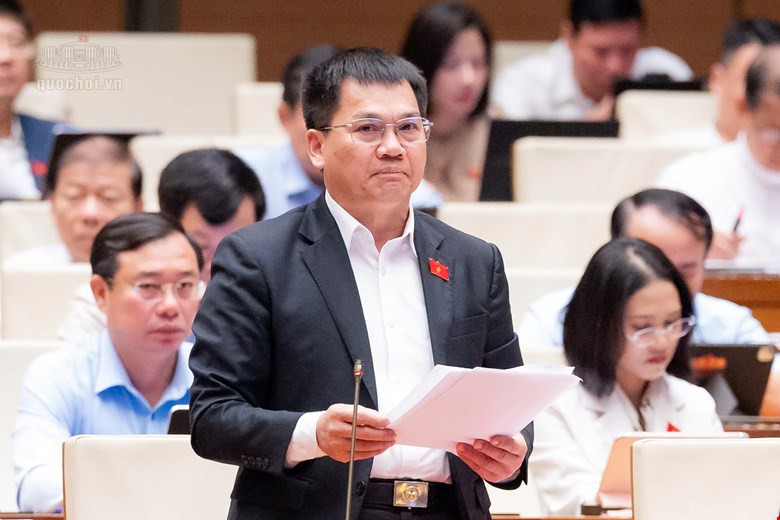
Đại biểu Dương Khắc Mai (Đoàn Lâm Đồng) phát biểu. (Ảnh: Media Quốc hội).
Góp ý về đối tượng định danh điện tử tại Điều 7 và phạm vi thực hiện tại Điều 8 Luật Định danh và xác thực điện tử, đại biểu Dương Khắc Mai (Đoàn Lâm Đồng) đồng tình với cách tiếp cận như dự thảo, nhưng cho rằng ranh giới giữa trường hợp bắt buộc và trường hợp tự nguyện theo yêu cầu vẫn cần được thể hiện minh bạch hơn trong luật, nhất là khi các đối tượng có tính chất pháp lý rất khác nhau.
Đại biểu đề nghị bổ sung nguyên tắc: Chỉ yêu cầu định danh bắt buộc khi thật sự cần thiết cho quản lý nhà nước, có căn cứ pháp luật rõ ràng và tương xứng với mục đích. Kế thừa mã định danh, kết quả đăng ký chuyên ngành đã có, không phát sinh thêm thủ tục, chi phí hoặc làm lộ bí mật kinh doanh.
Đối với tài sản và quyền tài sản, cần bảo đảm định danh chỉ để nhận diện, không thay thế thủ tục xác lập quyền sở hữu theo pháp luật chuyên ngành, phù hợp với khoản 9 Điều 4 dự thảo luật.
Về thu thập, chuyển hóa và cập nhật thông tin danh tính điện tử tại Điều 11, Điều 15 và quyền của chủ thể tại Điều 41, ông Mai đề nghị xác định rõ cơ quan chịu trách nhiệm đối với dữ liệu gốc, cơ quan chịu trách nhiệm đồng bộ và đầu mối xử lý khi có sai lệch. Bổ sung thời hạn tiếp nhận, kiểm tra, đính chính và thông báo kết quả cho chủ thể danh tính điện tử.
Trong thời gian xử lý sai sót không do người dân gây ra, cần có phương án xác minh thay thế để đảm bảo quyền, lợi ích hợp pháp và không buộc người dân cung cấp lại dữ liệu mà cơ quan Nhà nước đã có.
Đối với liên kết danh tính điện tử tại Điều 20, đại biểu đề nghị chỉnh lý theo hướng: Việc buộc liên kết phải căn cứ vào yêu cầu của luật, tính chất và mức độ rủi ro của giao dịch; không yêu cầu tạo thêm danh tính hay liên kết mới khi đã có phương thức nhận diện hợp pháp đáp ứng yêu cầu. Đồng thời, quy định cụ thể về nguyên tắc, giới hạn mục đích, quyền kiểm tra, yêu cầu sửa hoặc hủy liên kết sai và trách nhiệm khắc phục hậu quả khi liên kết không chính xác.
Việc ghi nhận dữ liệu và đồng bộ nhật ký xác thực tại Điều 28 và Điều 33, đại biểu Dương Khắc Mai thống nhất sự cần thiết phải truy vết. Nhưng ông lo ngại, dữ liệu lịch sử xác thực nếu được tập trung quá rộng và lưu giữ kéo dài có thể làm lộ thói quen giao dịch, ảnh hưởng quyền riêng tư của người dân.
Vì vậy, đề nghị phải quy định trong luật nguyên tắc chỉ đồng bộ trường hợp thông tin tối thiểu phục vụ xác minh, truy vết; giới hạn mục đích khai thác, phân quyền truy cập và xác định thời hạn lưu giữ theo từng dữ liệu.
Cần bổ sung cơ chế ghi nhận truy cập, kiểm tra độc lập, xử lý truy cập trái phép và cho phép chủ thể tra cứu, yêu cầu giải trình đối với việc khai thác dữ liệu của mình, trừ trường hợp luật có quy định khác. Như vậy mới cân bằng được nhu cầu bảo đảm an ninh với bảo vệ quyền con người, quyền công dân.
Bình luận bài viết (0)
Gửi bình luận